
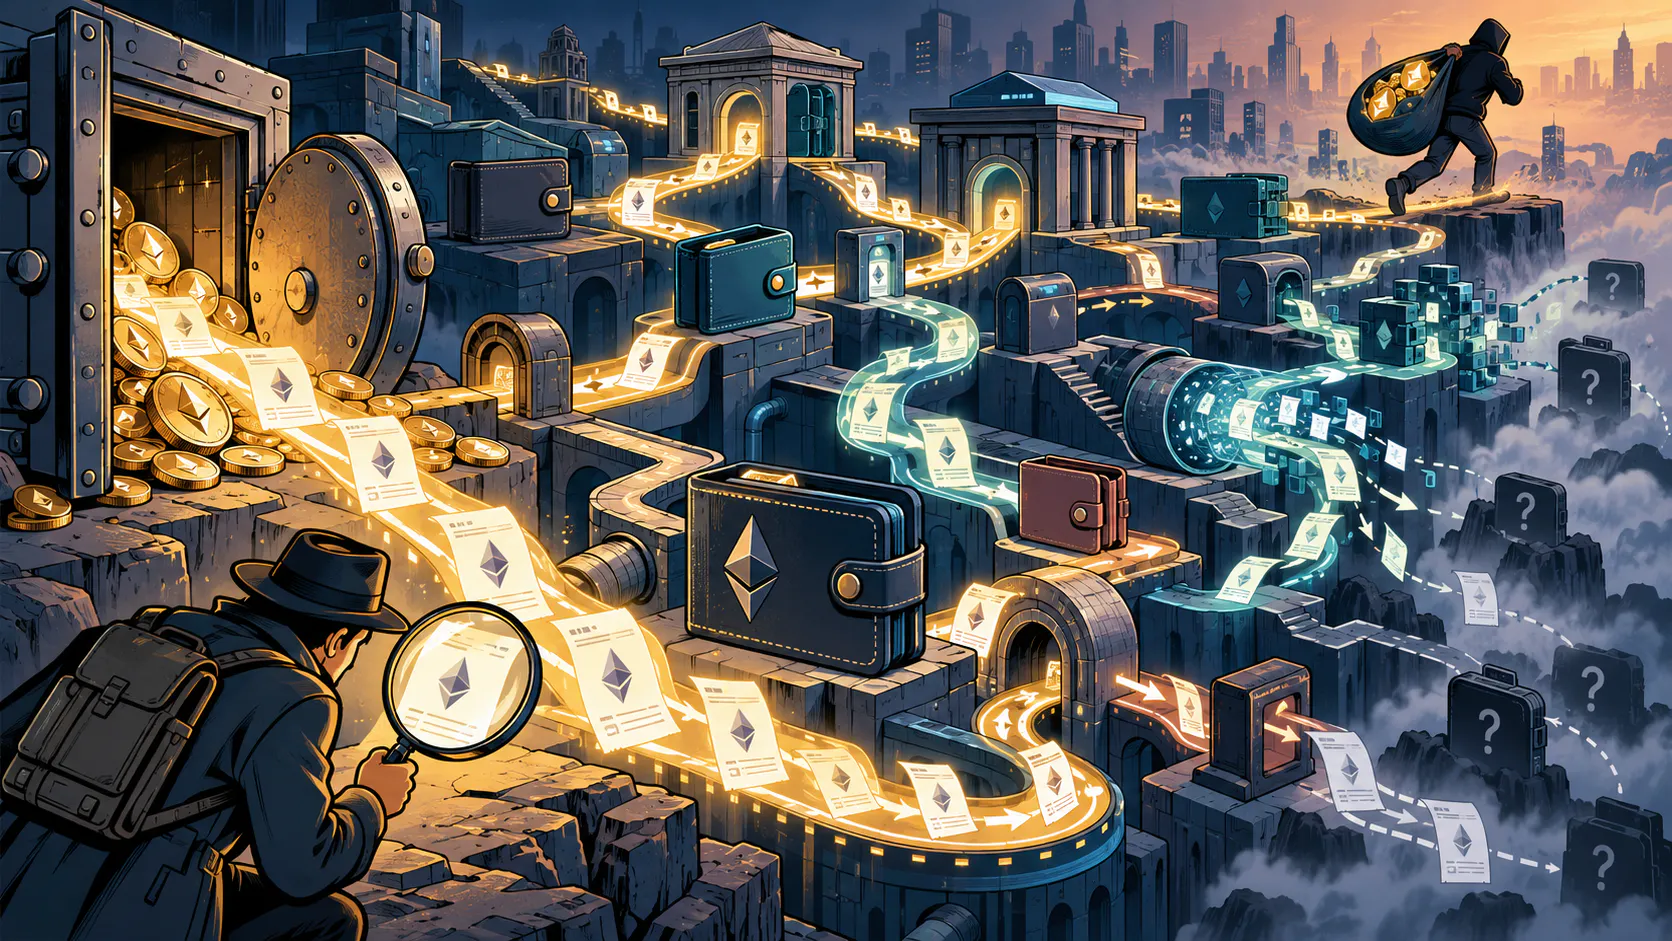
盗窃行为的公开记录本应是调查人员的优势。在加密货币领域,难点在于将该记录转化为对谁控制着这笔钱、钱去了哪里以及是否有人能阻止其再次转移的解释。
Bybit $1.46 Billion 被盗案表明,追踪被盗加密货币仅是解决问题的一半
Bybit $1.46 Billion 被盗案表明,追踪被盗加密货币仅是解决问题的一半 HackerNoon
HackerNoon
Publisher
Oct 13, 2026 at 6:20 AM UTC · 4 分钟阅读
Key Signal
$1.46B ETH and tokens stolen
Last Updated
12 天前
Popoola Kayode,业内称为 PopeBlack,在一篇文章 Inside the Hunt for the Bybit Billion: What Happens After Crypto Theft? 中探讨了这一问题。他的重点是在价值变换资产并经过中间机构时对其进行追踪。
Bybit 盗窃案提供了一个极具影响力的例子。Elliptic 记录显示,在 21 February 2025 约有 $1.46 billion 的 ETH 和 ERC-20 代币被盗。其 six-month 回顾描述了网络与隐私服务之间反复进行的转账,部分收益最终在 Tron 上兑换为 USDT,并通过疑似中国的场外交易服务套现。
安全漏洞出现在哪里
了解追回问题的关键在于了解攻击破坏了什么。Hacken 的取证分析将此次漏洞归因于引入 Safe 签名界面所使用资源的恶意 JavaScript。该界面掩盖了一项交易的本质,而授权签署人在看似常规的钱包转账过程中批准了该交易。
该交易更改了钱包的底层实现,使攻击者能够取得控制权并抽干资产。Hacken 表示,此次事件并非源于智能合约代码的缺陷。其报告指出,问题出在围绕签名过程的人员和操作系统。
这对安全规划的启示令人不安。如果提供审批的人员都依赖于被篡改的交易视图,那么多次审批所提供的保障是有限的。计算签名的数量不能替代验证这些签名所授权的内容。
交易轨迹需要解读
Kayode 将可见的交易记录与可证明的盗窃关联区分开来。Swaps 和 bridges 给分析师留下了需要建立的额外关系。
“因此,调查人员必须追踪价值,而不是等待原始资产重新出现,”Kayode 写道。
Elliptic 的 August 2025 回顾为这一论点提供了具体细节。它描述了涉及多轮混币和跨链转移的洗钱路径,包括通过不太熟悉的网络和服务的变动。它还报告了一些案例,其中被拒绝的存款被退回到新地址而非发送钱包,这使得预期的追踪轨迹变得复杂。
Elliptic 引用了 zeroShadow 的一份报告,估计到那时已有超过 $1 billion 被洗白。它暗示专业洗钱机构可能处理了部分收益,但对于不同阶段由哪些行为者控制资金仍存在不确定性。
这种不确定性至关重要。图表可以显示路径,但其本身无法解释每个参与者的认知或意图。对于评估调查的读者来说,有价值的问题是每个关联是如何建立的,以及有哪些证据支持从中得出的结论。
追踪与阻止是不同的成果
Chainalysis 的报告(于 27 February 2025 更新)描述了攻击后中间钱包、资产转换和跨链服务的使用情况。它还报告称协助行业联系人冻结了超过 $40 million 的被盗资金。这是一个关于干预的过时记录,而非当前的追回总额。
Market Context
Ethereum
ETH
$2,341
-2.35% (24H)
Market Cap
$286.4B
24H Volume
$7.0B
24H High
$2,402
Article Intelligence
Topics
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium