
AWS đã trình bày chi tiết một phương pháp để truyền ngữ cảnh ủy quyền của người dùng thông qua các tác nhân AI, cho phép các kiểm soát truy cập được thực thi bởi cơ sở hạ tầng và các dịch vụ hạ nguồn thay vì phụ thuộc vào chính tác nhân đó.
AWS giới hạn quyền truy cập dữ liệu của các tác nhân AI, ngay cả khi bị thao túng
AWS giới hạn quyền truy cập dữ liệu của các tác nhân AI, ngay cả khi bị thao túng theo Help Net Security
Help Net Security
Publisher
Aug 20, 2026 at 11:17 AM UTC · Updated 2 tháng trước · 2 phút đọc
Khách hàng sử dụng Amazon Bedrock AgentCore có thể xây dựng các tác nhân AI thu thập thông tin từ các bảng Amazon DynamoDB, kho lưu trữ tài liệu, nền tảng SaaS và cơ sở tri thức nội bộ để trả lời các câu hỏi và tự động hóa quy trình làm việc. Tuy nhiên, nếu không nhận biết được người dùng đang thực hiện yêu cầu, một tác nhân có thể trả về thông tin mà người dùng không được phép xem.
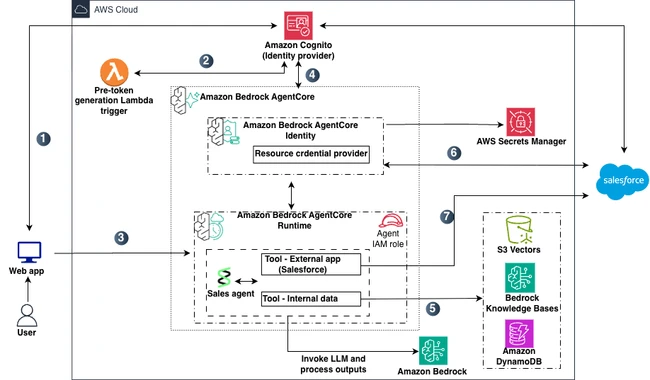
Sơ đồ sau đây minh họa kiến trúc được sử dụng trong bản demo này. (Nguồn: AWS)
“Tác nhân đóng vai trò là người điều phối, không phải là người gác cổng,” AWS giải thích. “Việc ủy quyền được thực thi bởi các dịch vụ hạ nguồn.”
Trường hợp sử dụng kiểm soát truy cập CRM
AWS minh họa phương pháp này bằng một ứng dụng CRM nơi các nhân viên từ bộ phận Sales và Finance tương tác với cùng một tác nhân AI để truy cập thông tin khách hàng.
Nhân viên Sales cần truy cập vào hợp đồng khách hàng, chiến lược giá và dữ liệu lộ trình bán hàng, trong khi nhân viên Finance cần truy cập vào hóa đơn, hồ sơ thanh toán và báo cáo tài chính.
Article Intelligence
Key Entities
Bedrock
Topics
Regulation Signal
in progressUpdated 2 tháng trước
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceThird-Party Risk Management Needs an Upgrade for AI Agents3 giờ trước · 1 min read
 PolicyUSA Today Hits OpenAI With $250 Million-Plus Copyright Lawsuit Over ChatGPT5 giờ trước · 2 min read
 CryptoBitfinex Reports Bitcoin at Key Levels Ahead of CPI Data3 giờ trước · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium