根据区块链调查员 ZachXBT 的说法,一个中国有组织犯罪集团为朝鲜的 Lazarus Group 洗钱了在多次加密货币攻击中窃取的超过 $1 billion。
breaking
ZachXBT:中国犯罪网络为 Lazarus 洗钱超过 $1B
ZachXBT 表示,他通过伪装成客户潜入该网络,获取了有助于追踪来自 $1.5 billion Bybit 黑客攻击资金的信息。
Cointelegraph by Felix Ng
Publisher Cointelegraph
Oct 6, 2026 at 1:47 AM UTC · 2 分钟阅读
Key Signal
$1B+ laundered for Lazarus
Last Updated
6 天前
在 10 月 5 日 X 平台上的一个帖中,匿名区块链调查员 ZachXBT 表示,他在 2025 年 2 月(即 Bybit 被黑几天后)伪装成付费客户潜入了该洗钱网络。他投入了 $349,700 的稳定币,并在每笔订单中承担 5% 的损失,以建立与该网络运营商之一(被称为 “Jimmy Green”)的信任。
ZachXBT 表示,该业务横跨香港和中国大陆,洗钱者提供的信息帮助他识别了超过 $12 million 的 Bybit 相关资金集群,Tether 随后冻结了 $442,000 的相关 USDt (USDT)。
这项调查为处理朝鲜被盗加密货币的所谓中间人提供了罕见的见解。根据 Chainalysis 的数据,到 2025 年为止,与该国有关的黑客已通过窃取了至少 $6.75 billion 的数字资产。
朝鲜如何转移被盗的加密货币
众所周知,朝鲜黑客使用多阶段的洗钱过程。其中一种方法涉及通过去中心化交易所、跨链桥和其他服务进行跨链和代币交换,以掩盖资金流向。
相关:SlowMist 将 Bitget 攻击活动追踪至 8 月 31 日的零日攻击
中国中间人已成为该过程中的重要环节。2020 年,美国检察官起诉了两名中国籍人士,指控他们为朝鲜黑客在 2018 年从一家加密货币交易所窃取的超过 $100 million 的资金洗钱。
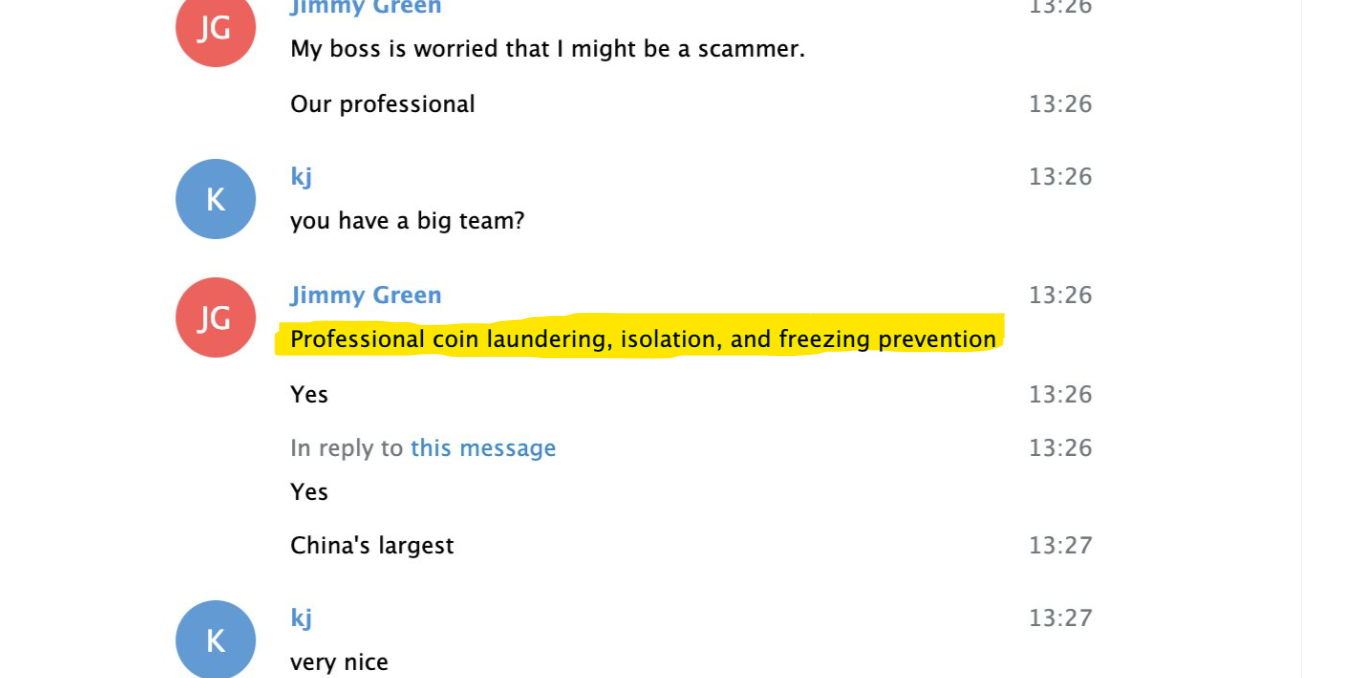
来源:ZachXBT
2023 年,美国财政部外国资产控制办公室 (OFAC) 制裁了两名加密货币交易员(一名来自香港,另一名来自中国),原因是他们协助朝鲜 (DPRK) 兑换被盗加密货币并绕过金融管制。
据称中国参与者正在为 Bitget 资金洗钱
ZachXBT 还将中国参与者与 9 月份 $387.5 million 的 Bitget 攻击资金的洗钱活动联系起来。
在 9 月 28 日发布的 X 帖子中,ZachXBT 表示,据称为朝鲜黑客洗钱的中国参与者一直公开在他们所使用的服务运行的公共 Discord 服务器和 Telegram 频道中寻求支持。ZachXBT 表示,其中一名运营商还参与了 4 月份 $292 million 的 Kelp DAO 攻击资金的洗钱。
杂志:关于 THORChain 与 NEAR 的激烈辩论表明理想主义也有局限性
Sourced by
Originally reported by Cointelegraph
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium